Staat er bij jouw website een deur open?
Kijk het gratis na.
Eén niet-gepatchte plugin, een vergeten back-up of een oude PHP-versie kan genoeg zijn om binnen te raken. Vaak merk je het pas als Google je site als gevaarlijk markeert of je klanten spam krijgen. Liever op voorhand weten, toch?
Je krijgt meteen een risicoscore van 0 tot 100 en ziet waar het misloopt. Geen plugin, geen toegang tot je hosting. We doen alleen wat elke bezoeker ook kan: pagina's opvragen. Geen aanvallen, geen inlogpogingen.
Gemaakt door een ondernemer, voor Vlaamse zelfstandigen en kmo's.
Twee dingen die je vandaag zelf kan doen, scan of geen scan
- Kijk welke PHP-versie je hebt. In WordPress: Extra > Sitediagnose > Info > Server. Gepatcht zijn 8.2.35, 8.3.36, 8.4.27, 8.5.12 of hoger in dezelfde reeks (bron: php.net). Lager nummer? Vraag het na bij je hosting: sommige hosts patchen zonder het versienummer te veranderen.
- Verwijder plugins die je niet gebruikt. Uitschakelen is niet hetzelfde als verwijderen: een uitgeschakelde plugin staat nog altijd op je server. Wat er niet staat, moet je ook niet bijwerken.
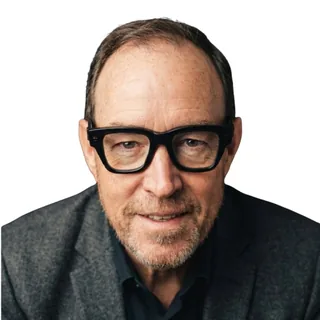
Hallo, ik ben Dominique Dejonghe.
Ik ben zelf ondernemer. Ik werkte voor grote bedrijven, waar een security team over de websites waakte. Zelfstandigen en kleine kmo's hebben dat niet, en ik snap goed waarom hun website niet altijd up-to-date is of nagekeken wordt: er is geen tijd, geen team en geen expert in huis. Dat is mijn drijfveer, en daarom bouwde ik PHPGuard.
Ik pretendeer niet dat ik weet hoe je het voor jouw site oplost. Maar inzicht is het begin van alle wijsheid.
— Dominique
En dan?
Je hoeft het niet zelf op te lossen. Bezorg het volledige rapport aan je webbouwer of hostingpartij: daar staat in wat er moet gebeuren, in taal die zij meteen begrijpen. Heb je niemand, of wil je eerst even sparren? Contacteer me gerust. En laat je site daarna regelmatig opnieuw checken, want veilig is geen eenmalige toestand.
Wat we checken
Het zijn meestal geen ingewikkelde dingen. Eén verouderde plugin of één vergeten back-upbestand kan genoeg zijn.
🔌 Verouderde WordPress & plugins
Bekende lekken in o.a. Elementor, Contact Form 7, WooCommerce, Yoast, LiteSpeed Cache en Slider Revolution.📂 Open gevoelige bestanden
.env, back-ups van wp-config, phpinfo-pagina's, back-up-zips, een open .git-map.🐘 PHP & server
PHP-versies zonder updates, servers die hun versie verraden, onveilige sessiecookies. Inclusief of je zichtbare PHP-versie de update van 21 oktober heeft. Is je versie verborgen, dan vraag je het aan je hosting.🔒 HTTPS & headers
Werkt https, wordt http doorgestuurd, staan HSTS, CSP en de andere beschermingsheaders goed.Gratis vs. volledig rapport
1. Gratis scan
Risicoscore 0–100 · aantal problemen per niveau · in welke categorieën het misloopt.
2. Weten wat je moet doen
Eenmalig rapport €49: waar elk lek zit (exacte URL, plugin, versie), wat het betekent in gewone taal, en een oplossing in 3 stappen voor jou of je webbouwer. Je kan 12 maanden lang herscannen.
Pro €19/maand: alles van het rapport, onbeperkt scannen voor 1 site, elke week een automatische herscan. Maandelijks opzegbaar.
Bekijk prijzenVragen
Mag ik zomaar een site scannen?
Alleen je eigen site of een site waarvoor je toestemming hebt. Daarom vragen we die bevestiging. Onze scan is passief: we vragen publieke pagina's op, net als een browser.
Is een lage score een bewijs dat ik gehackt ben?
Nee. Het betekent dat er deuren openstaan. Hoe meer ernstige punten, hoe makkelijker het voor geautomatiseerde aanvalsbots is.
Moet ik iets installeren?
Nee. Geen plugin, geen toegang tot je hosting. Je geeft alleen je adres op.
Mijn webbouwer regelt dat toch?
Misschien. Met het volledige rapport heb je zwart op wit wat er moet gebeuren en kan je het doorsturen.
Lost een WordPress- of plugin-update het PHP-lek van 21 oktober op?
Nee. Het lek zit in PHP zelf, de software op de server. Dat moet je hosting of serverbeheerder bijwerken. Lees wat je moet doen →
Is het resultaat van de scan een zekerheid?
Nee, het is een indicatie. We zien alleen wat publiek zichtbaar is. Sommige hosts patchen zonder het versienummer te veranderen, en een verborgen PHP-versie kunnen we niet beoordelen. Twijfel je? Check het bij je hosting.